1.
总体选型原则与业务需求映射
· 明确业务需求:带宽峰值、并发连接数、吞吐量与延迟要求。· 区分主托管与灾备:主站放置与DRT(灾难恢复测试)机房职责需明确。
· 成本与性能平衡:估算月带宽费用、流量计费模式与Egress成本。
· 服务等级协议(SLA):重点看可用性、故障恢复时间(RTO)与数据恢复点(RPO)。
· 合规需求映射:根据香港PDPO、行业监管(金融/医疗)确定数据驻留与审计要求。
· 可扩展性评估:未来弹性扩容(CPU、内存、盘与出口链路)的成本与时延。
2.
网络连通性与实际性能核验
· 多线入港能力:核查是否提供至少2条独立骨干链路以防单点断链。· 延迟与抖动测试:建议对比香港到主要用户城市(中国内地、台北、东京、新加坡、洛杉矶)ping/RTT与丢包率。目标:香港到广州常态RTT<20ms,丢包<0.1%。
· 带宽承诺与突发能力:确认带宽峰值可达与按分钟/按小时计费的突发流量策略。
· BGP/Anycast 支持:核验是否支持BGP多线或Anycast用于DNS/CDN加速与容灾。
· 端口与链路冗余:询问是否提供冗余网络接口和独立物理出口路径。
3.
机房物理安全与合规资质
· 访问与监控:确认24/7安保、门禁记录、CCTV保存周期与运维现场管理流程。· 电力与制冷冗余:核查N+1或2N电源、UPS与柴油发电机容量与自动切换时延。
· 证书与合规:优先考虑具备ISO27001、ISO22301、SOC2或香港本地监管合规证明的供应商。
· 灾备场景演练:要求查看最近12个月的灾备演练记录与恢复成功率。
· 数据隐私与审计日志:确认是否支持审计日志导出、审计时间窗口与协助PDPO合规检查。
4.
安全防护能力:DDoS 与主机安全
· 防护带宽与清洗能力:核实抗DDoS能力,例如常见规格为清洗容量≥200 Gbps,峰值可扩展至数Tbps。· 自动与人工响应流程:了解流量异常触发阈值、自动清洗策略与人工安全工程师介入时间(目标≤15分钟)。
· Web应用防火墙(WAF):确认是否提供WAF规则库、0-day规则更新频率与白名单/黑名单管理。
· 主机级安全:查看是否提供内核级加固、入侵检测(IDS/IPS)与漏洞扫描服务。
· 日志与溯源:明确攻击事件的流量包样本保存、溯源报告与法律取证配合能力。
5.
域名、DNS与CDN的协同设计
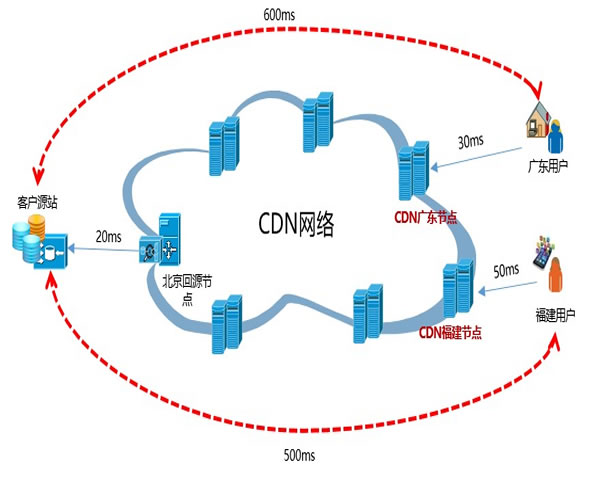
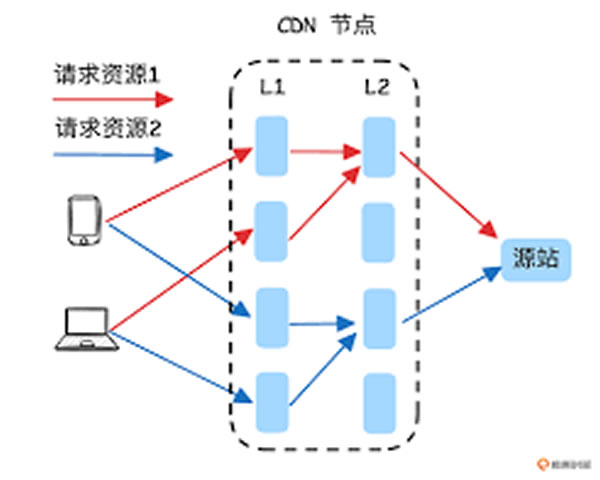
· DNS冗余:建议至少2个独立DNS提供商或Anycast DNS以降低单点故障风险。· CDN分发策略:询问边缘节点覆盖、回源策略与缓存刷新机制(Cache Purge延时)。
· HTTPS与证书管理:是否支持自动化证书托管(ACME/Let’s Encrypt)与自有证书导入。
· 缓存命中率优化:评估资源分离(静态/动态)和边缘缓存规则,目标将静态资源命中率提高至>85%。
· 域名解析性能指标:测量DNS解析时延,香港Anycast解析P95目标<30ms。
6.
备份、灾备与运维SLA要点
· 备份频率与保留策略:核实是否支持快照级别(每小时/每天)备份与异地归档。· RTO 与 RPO 指标:示例目标:RTO≤1小时(数据库故障),RPO≤15分钟(关键业务)。
· 自动化恢复流程:测评一键恢复能力、脚本化部署与配置管理(如Terraform/Ansible)。
· 运维支持时段:确认是否提供7x24 NOC支持、响应时间级别(P1响应≤15分钟)。
· 变更管理与预发布环境:要求供应商支持变更审批流程并提供灰度或预发布环境。
7.
真实案例与服务器配置示例(含对比表)
· 案例一:香港电商A公司在双11测试中,使用本地DRT机房时峰值并发8万,原供应商清洗能力不足导致30分钟业务中断,后切换至具备300Gbps清洗与Anycast DNS的供应商,恢复率<5分钟,营收损失显著下降。· 案例二:金融SaaS B公司为满足PDPO与审计要求,要求供应商提供ISO27001证书、日志保存≥1年以及季度渗透测试,最终实现合规上线。
· 下面给出两套典型服务器配置示例,便于与供应商沟通需求:
| 类型 | CPU | 内存 | 存储 | 网络出口 |
|---|---|---|---|---|
| 标准型(web前端) | 4 vCPU (Intel Xeon) | 8 GB | 100 GB NVMe | 1 Gbps 共享 |
| 高性能(数据库主节点) | 12 vCPU (Xeon Gold) | 64 GB ECC | 1 TB NVMe RAID10 | 10 Gbps 专用 |
· 合同要点:把关键KPI写入合同(SLA、清洗时长、人工响应时间与赔偿机制)。